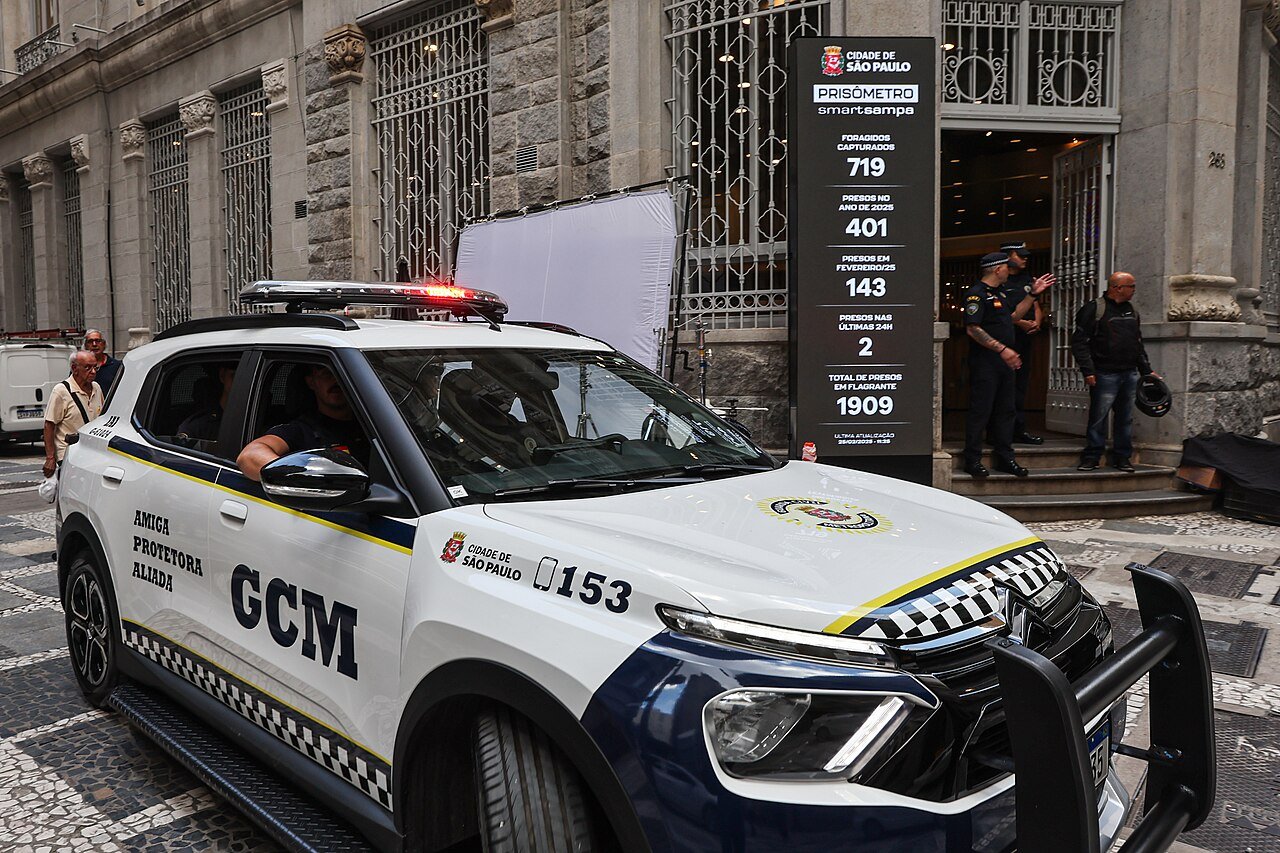
Dados que deveriam ser sigilosos do Smart Sampa, o programa de videomonitoramento com reconhecimento facial da Prefeitura de São Paulo, ficaram expostos num repositório público na internet por cerca de 11 meses. A revelação foi feita nesta terça-feira (20) pelo colunista Artur Rodrigues, do UOL. Segundo a reportagem, o material incluía 181 logins e senhas de usuários autorizados, dados de mais de 6 mil agentes de segurança e instruções que permitiam reproduzir a interface do sistema em qualquer computador ou celular. Com essas informações, a equipe do portal conseguiu entrar na plataforma e ver imagens das mais de 58 mil câmeras ligadas a ela, de ruas a escolas, creches e hospitais.
Um dos testes aconteceu bem perto da Santa Ifigênia. O repórter gravou os próprios acenos para oito câmeras de totens privados instalados numa rua dos Campos Elíseos, todas conveniadas ao Smart Sampa. A reportagem aponta ainda que os logins davam acesso direto à plataforma da Sentinelx, empresa que opera a tecnologia do programa, sem verificação em duas etapas, e que muitas senhas seguiam um padrão baseado nos dados cadastrais dos próprios agentes. Lá dentro era possível pesquisar nomes, CPFs e placas de veículos e consultar boletins de ocorrência. Um especialista ouvido pelo UOL identificou também interfaces que recebem registros de placas e rostos sem conferir direito quem envia os dados, o que permitiria inserir informações falsas no sistema. A verificação em duas etapas só foi ativada depois dos questionamentos do portal.
A Prefeitura confirma o vazamento, mas nega que haja falha de segurança. Em nota, afirma que um servidor, entre os mais de 7.500 agentes com acesso, divulgou os dados ilegalmente, foi identificado e afastado e é investigado pela Corregedoria da Guarda Civil Metropolitana. A gestão diz que o repositório foi retirado do ar e que reforçou a proteção com senhas exclusivas, autenticação em dois fatores e código por SMS para criar novas senhas. Ao Poder360, o prefeito Ricardo Nunes (MDB) disse que o responsável é um GCM concursado admitido em 2023 que guardava senhas numa plataforma, que o caso já era monitorado antes de vir a público e que o sistema é "absolutamente seguro", sem registro de uso indevido.
O Ministério Público de São Paulo vai avaliar se abre uma apuração. Segundo o g1, o caso foi distribuído às Promotorias de Justiça do Patrimônio Público, que vão definir quem fica responsável. O Estadão/TecMundo lembra que o programa é operado pelo consórcio Smart City, formado originalmente por CLD, Flama, PK9 e Camerite, e que a Sentinelx entrou no grupo em dezembro de 2025, no lugar da Camerite. O contrato é de R$ 588 milhões em cinco anos, e a própria Prefeitura admitiu ao UOL, via Lei de Acesso à Informação, que não tem acesso ao código-fonte nem aos modelos de inteligência artificial usados no reconhecimento facial. A gestão afirma que o Smart Sampa já ajudou a capturar 3.628 foragidos e a localizar 284 pessoas desaparecidas.
Para quem vende e instala câmeras na Santa Ifigênia, o episódio é um alerta prático. O programa integra também câmeras privadas, e o problema descrito não envolveu equipamento quebrado, mas controle de acesso: senhas previsíveis, falta de verificação em duas etapas e credenciais guardadas em lugar público. O Tele.Síntese lembra que, pela Resolução CD/ANPD nº 15/2024, incidentes que tragam risco relevante aos titulares de dados devem ser comunicados à Autoridade Nacional de Proteção de Dados e aos afetados, em regra em até três dias úteis. Trocar a senha de fábrica, criar um usuário para cada pessoa e ativar a autenticação em dois fatores nos gravadores e aplicativos de monitoramento continuam sendo o básico que o cliente espera do instalador.